Vulnerabilità PHP: cosa controllare sul tuo sito oggi
Il 21 ottobre 2026 sono uscite le correzioni per due falle critiche di PHP, battezzate PHP2Shell. Cosa è successo davvero, cosa è esagerato e cosa chiedere al tuo hosting.
Il 21 ottobre 2026 il team di PHP ha pubblicato correzioni di emergenza per una vulnerabilità PHP critica, in realtà due, ribattezzate PHP2Shell. Se hai un sito, di qualunque tipo, ti riguarda almeno in parte, perché PHP fa funzionare una quantità enorme di siti web. Qui ti spiego cosa è successo, cosa è stato gonfiato sui social e cosa puoi controllare oggi, senza allarmismi. Queste informazioni sono aggiornate al 23 ottobre 2026: la situazione si evolve, quindi verifica sempre le fonti in fondo.
Cosa è successo, in breve
Le due falle hanno i codici CVE-2026-109618 e CVE-2026-109619, e un punteggio di gravità di 9,2 su 10. Secondo l'avviso ufficiale del progetto PHP, permettono l'esecuzione di codice da remoto: in parole semplici, qualcuno potrebbe far eseguire comandi al server dove gira il sito. Per la più rischiosa delle due configurazioni (Apache con mod_php) esiste un exploit dimostrato che parte da una richiesta senza autenticazione.
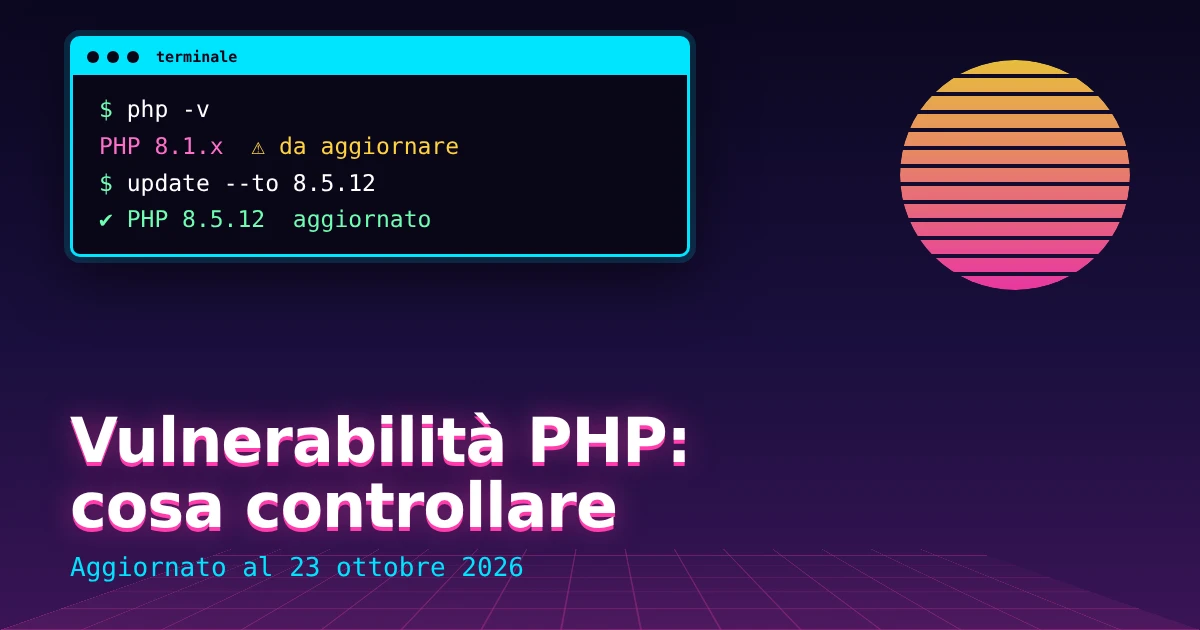
Sono a rischio le installazioni PHP che servono richieste web: PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP e LiteSpeed. Le versioni con la correzione sono:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Per chi compila PHP dai sorgenti, il progetto ha pubblicato correzioni minime anche per 7.4, 8.0 e 8.1. Queste versioni, però, non ricevono più aggiornamenti periodici dal progetto: se il tuo sito gira su una di queste, o su una più vecchia, il problema non è solo questa falla.
Cosa è esagerato, cosa no
Online circolano frasi come «tutti i siti sono violabili» oppure «internet è a rischio». Non è così, e conviene distinguere:
- Confermato: le falle esistono, sono critiche, le patch sono uscite e i principali fornitori di sicurezza le hanno analizzate. Dopo una fuga di notizie sui codici CVE è circolato anche codice di exploit pubblico, come riconosce la stessa PHP Foundation.
- Dipende dal caso: il rischio reale cambia con la configurazione del server, con la versione di PHP e con quanto il sito è esposto. Un sito offline per manutenzione non è per forza un sito violato.
- Da prendere con cautela: le percentuali di siti «vulnerabili» che girano sui social. Le stime sono diverse a seconda di chi le fa, e non tutte si possono verificare.
Un'altra notizia ha fatto rumore: la PHP Foundation ha dichiarato di conoscere uno dei due difetti dal 2024 e di non averlo risolto subito. Nel suo comunicato parla di un ritardo causato da un processo decisionale lento e da poche risorse, e annuncia cambiamenti. È una discussione sul funzionamento del progetto, utile da sapere ma che non cambia cosa devi fare tu.
Come controllare la versione di PHP del tuo sito
Aggiornare WordPress o i plugin non aggiorna PHP: serve chi gestisce il server. Ecco dove guardare:
- Nel pannello dell'hosting. In cPanel di solito c'è una voce tipo «Seleziona versione PHP» o «MultiPHP Manager», che mostra la versione attiva per ogni dominio.
- In WordPress, vai su Strumenti → Salute del sito → Info: trovi la versione di PHP in uso.
- Chiedendo al fornitore. Scrivi al supporto: «Avete installato le correzioni PHP del 21 ottobre 2026 (CVE-2026-109618 e CVE-2026-109619)? Su quale versione gira il mio sito?». Chiedi una conferma che le correzioni siano già installate, non solo programmate.
Se vedi una versione precedente alla 8.2, o una 8.2 non aggiornata, quella è la domanda da fare subito. Nota anche che PHP 8.2 smetterà di ricevere aggiornamenti di sicurezza il 31 dicembre 2026: conviene pensare già a una versione più recente.
E se non si può aggiornare subito?
L'avviso ufficiale è chiaro: solo l'aggiornamento è una soluzione completa. Le misure temporanee riducono l'esposizione, ma non rendono il server sicuro, e vanno applicate da chi gestisce il server, non dal gestore del sito. Tra quelle indicate dal progetto ci sono limiti più bassi alla dimensione delle richieste (post_max_size), la disattivazione di session.upload_progress.enabled e limiti a livello di web server. Se usi un hosting condiviso, non è roba che puoi toccare tu: la mossa giusta è chiedere al fornitore.
Un sito statico è più al sicuro?
Una pagina statica (HTML, CSS, un po' di JavaScript) non esegue PHP quando qualcuno la apre, quindi ha meno superficie d'attacco di un sito costruito su un gestionale di contenuti con decine di plugin. Ma attenzione a non semplificare troppo: se il sito ha un modulo di contatto, o qualunque pezzo che gira in PHP sullo stesso server, quel server va comunque aggiornato. Meno parti dinamiche significa meno cose da tenere d'occhio, non zero. Se ti interessa capire come l'hosting incide su velocità e sicurezza, trovi i dettagli nella pagina su velocità e hosting.
Nessuno può garantirti un sito «inviolabile». Si può però ridurre il rischio: versioni aggiornate, meno componenti inutili, un fornitore che risponde quando serve.
Cosa fare questa settimana
- Controlla la versione di PHP del tuo sito e scrivi al fornitore dell'hosting.
- Aggiorna anche CMS e plugin, che restano necessari anche se non risolvono questo problema.
- Fai un backup prima di qualunque modifica.
- Se noti contenuti strani, reindirizzamenti inattesi o file che non riconosci, contatta subito chi gestisce il sito.
- Se il sito gira su una versione di PHP non più supportata, metti in agenda la migrazione: non è un lavoro da fare in fretta il giorno in cui esce una falla.
Il sito giusto riduce il lavoro di manutenzione
Più un sito è semplice, meno aggiornamenti richiede. Una vetrina fatta bene ha pochi pezzi in movimento. Se invece il sito deve vendere, prenotare o collegarsi ad altri sistemi, serve un progetto pensato anche per essere mantenuto: ne parla il Sito Su Misura.
Domande frequenti
Che cos'è PHP2Shell?
È il nome dato a due vulnerabilità critiche di PHP (CVE-2026-109618 e CVE-2026-109619, gravità 9,2 su 10) che possono permettere l'esecuzione di codice da remoto sul server. Il progetto PHP ha pubblicato le correzioni il 21 ottobre 2026.
Il mio sito è a rischio?
Dipende dalla versione di PHP e da come è configurato il server. Se il sito gira su PHP e il tuo hosting non ha ancora installato le correzioni, sì. Chiedi al fornitore una conferma che siano già state applicate.
Basta aggiornare WordPress e i plugin?
No. Sono aggiornamenti utili ma diversi: la falla è nel linguaggio PHP, che si aggiorna sul server. Se il sito è su hosting condiviso, devi chiedere al fornitore o scegliere la versione dal pannello.
Quali sono le versioni di PHP corrette?
Le versioni con la correzione sono PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Le versioni 8.1 e precedenti non ricevono più aggiornamenti periodici dal progetto PHP.
Un sito statico è immune?
Una pagina statica non esegue PHP quando viene aperta, quindi ha meno superficie d'attacco. Ma se sullo stesso server girano moduli di contatto o altri script PHP, il server va aggiornato comunque.
Fonti
- PHP.net: avviso di sicurezza del 21 ottobre 2026 · php.net
- Malwarebytes: PHP2Shell, perché i siti vanno offline · malwarebytes.com
- TNW: il comunicato della PHP Foundation · thenextweb.com